
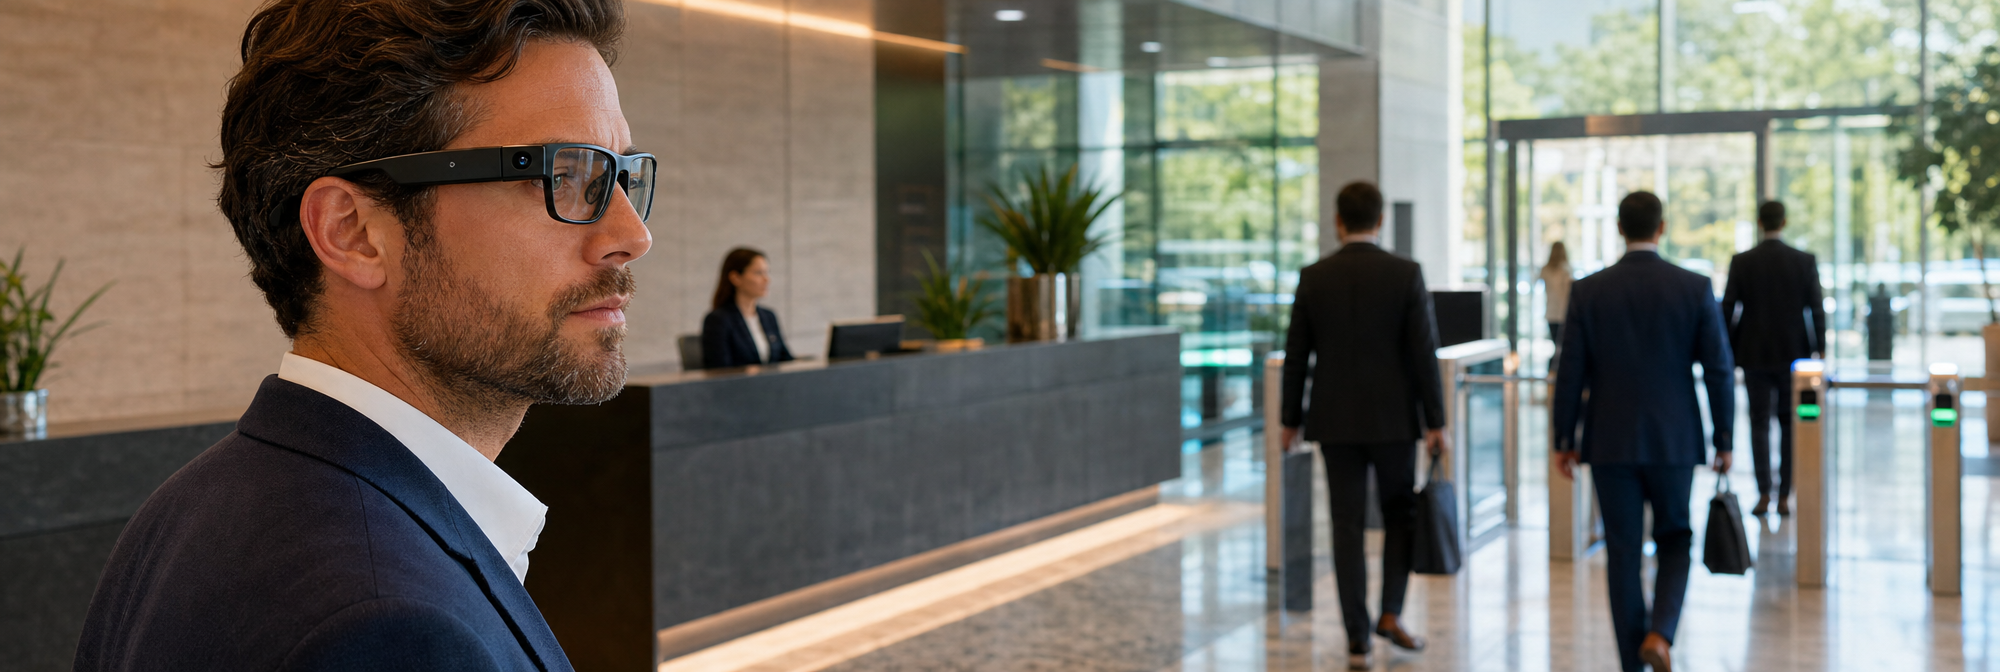
Smart glasses e sicurezza aziendale: quando la sorveglianza invisibile entra dalla porta principale
13 ottobre 2026. La videosorveglianza non passa più soltanto da una telecamera installata a soffitto, da un varco controllato o da una sala regia. Può arrivare alla reception indossata da un visitatore: un paio di occhiali dall’aspetto ordinario, con videocamera, microfoni, connettività, applicazioni e, in alcuni casi, funzioni di intelligenza artificiale.
È questo il punto che rende rilevante per le organizzazioni la Statement on Smart glasses adottata dall’European Data Protection Board (EDPB) il 13 ottobre 2026. Il documento non introduce un divieto europeo generalizzato degli occhiali smart. Fa però emergere un cambiamento operativo: quando riprendere, registrare, trasmettere o assistere con l’AI diventa poco percepibile per chi si trova davanti al dispositivo, sicurezza fisica, riservatezza e protezione dei dati devono essere governate insieme.
Per un responsabile della sicurezza, la domanda non è quindi se gli smart glasses siano “buoni” o “cattivi”. È più concreta: la nostra procedura di accesso sa gestire una tecnologia che può acquisire immagini e audio senza assomigliare a un apparato di ripresa?
Il punto cieco non è la telecamera, ma chi la indossa
Negli edifici aziendali le telecamere fisse sono, almeno in linea di principio, localizzabili: hanno una posizione, un titolare del trattamento, una finalità dichiarata, un perimetro di ripresa e regole di conservazione. Una soluzione di Video protection videosorveglianza ben progettata parte proprio dalla visibilità delle responsabilità: sapere che cosa registra, dove vengono conservati i flussi e chi può consultarli.
Gli occhiali connessi cambiano la scena. Possono essere portati da dipendenti, manutentori, clienti, candidati, giornalisti, consulenti, fornitori o partecipanti a un evento. Sono mobili, spesso discreti e potenzialmente connessi a servizi esterni. La registrazione può riguardare non solo un’immagine: badge lasciati su una scrivania, schermi accesi, planimetrie, prototipi, procedure su una lavagna, una conversazione di corridoio o l’ingresso in un’area riservata.
Il rischio non coincide automaticamente con un illecito e non ogni dispositivo viene usato per registrare. Ma la possibilità tecnica modifica la valutazione del contesto. La tradizionale distinzione tra “persone autorizzate ad entrare” e “strumenti autorizzati ad acquisire dati” non regge più se il secondo elemento è integrato nel primo.
L’EDPB osserva che registrazione, livestreaming e condivisione online possono comportare rischi specifici proprio perché la raccolta risulta quasi invisibile o nascosta, a differenza della videosorveglianza tradizionale. Nel rapporto The connected gaze, pubblicato il 1° ottobre nell’ambito dello Support Pool of Experts, gli smart glasses sono analizzati anche come strumenti di osservazione interpersonale, raccolta di prove e sorveglianza sociale.
Dalla reception alla sala R&D: i luoghi in cui la policy diventa necessaria
La novità non richiede di trasformare ogni ingresso in un controllo invasivo. Richiede, invece, una mappa realistica degli spazi. In molte sedi non tutte le aree hanno lo stesso livello di sensibilità: l’atrio aperto al pubblico non equivale a una sala controllo, un laboratorio, un reparto sanitario, una sala riunioni strategica o un locale server.
L’EDPB richiama esplicitamente ambienti quali strutture sanitarie, scuole, luoghi frequentati da minori, spogliatoi, piscine, spiagge, toilette e luoghi di lavoro. Nelle organizzazioni, la sensibilità può dipendere anche da segreti commerciali, proprietà intellettuale, sicurezza delle persone o monitoraggio del personale.
Da qui una prima conseguenza pratica: gli smart glasses meritano una voce autonoma nella policy di accesso, distinta da smartphone, computer portatili e action cam. Non per assimilare automaticamente chi li indossa a una minaccia, ma per evitare che una tecnologia non prevista resti fuori dalle regole.
Quattro scenari che meritano una decisione preventiva
- Visite in aree R&D e produzione: il problema non è soltanto la ripresa del prodotto, ma l’acquisizione contestuale di processi, display, campioni e conversazioni tecniche.
- Audit, manutenzioni e interventi di terzi: un fornitore può avere una ragione legittima per documentare un’attività hands-free. L’azienda deve stabilire prima se, dove e con quali limiti questo sia compatibile con l’area visitata.
- Spazi sanitari, HR e formazione: qui entrano in gioco dati particolarmente delicati, persone vulnerabili, candidati, dipendenti o utenti che potrebbero non accorgersi della ripresa.
- Sale riunioni e control room: anche senza filmare volti, un dispositivo può raccogliere dati visuali e audio utili a ricostruire procedure, credenziali mostrate a schermo o architetture di sicurezza.
Questi scenari non si risolvono con un cartello generico. Richiedono una decisione comprensibile: uso consentito, consentito su autorizzazione, deposito temporaneo del dispositivo, disattivazione verificabile o divieto nell’area specifica. La misura proporzionata varia secondo la funzione del luogo, la durata della presenza e il tipo di informazione esposta.
La classica informativa “area videosorvegliata” non basta
Un cartello relativo alle telecamere dell’azienda informa del trattamento svolto dall’organizzazione attraverso il proprio impianto. Non informa automaticamente che un visitatore, un lavoratore o un altro soggetto potrebbe acquisire immagini o voci mediante un dispositivo indossabile. Sono titolarità, finalità e flussi potenzialmente diversi.
La trasparenza è infatti una delle criticità sottolineate dall’EDPB: la persona ripresa potrebbe non sapere che un trattamento è in corso, da chi sia effettuato e per quale scopo. Per le aziende questo non significa promettere una trasparenza impossibile su ogni comportamento individuale; significa chiarire, con comunicazioni dedicate, le regole applicabili nei propri spazi e le conseguenze dell’inosservanza.
Un avviso all’ingresso delle aree riservate può essere utile se è preciso. Ad esempio, può indicare che sono vietate registrazioni audio/video non autorizzate e che dispositivi indossabili dotati di camera o microfono sono soggetti alle regole di accesso. L’avviso, da solo, non sostituisce le verifiche legali né una procedura interna. Ma dà al personale di front desk un riferimento oggettivo e al visitatore un’informazione preventiva.
Non solo privacy: un rischio di leakage fisico e operativo
È riduttivo trattare gli smart glasses solo come un tema GDPR. In un edificio professionale, una ripresa non autorizzata può incidere sulla confidenzialità, sulla continuità operativa e sulla tutela di beni materiali e immateriali. Una sequenza apparentemente innocua può rivelare la disposizione di sensori, l’ubicazione di armadi, percorsi di ronda, badge temporanei, monitor operativi o dettagli di un sistema di allarme.
Per questo la valutazione va inserita nel più ampio programma di Contro sorveglianza: prevenire l’acquisizione non autorizzata di informazioni, definire livelli di accesso e trattare gli incidenti senza improvvisazione. Non si tratta di autorizzare controlli indiscriminati sulle persone. Si tratta di proteggere in modo coerente gli ambienti nei quali un’acquisizione impropria avrebbe impatti rilevanti.
In caso di sospetto concreto, una verifica tecnica deve essere affidata a personale competente e svolta con basi e procedure legittime. Gli strumenti della categoria Rilevatori di segnali possono rientrare in controlli mirati di ambienti e dispositivi, ma non costituiscono una risposta automatica né garantiscono da soli di individuare ogni capacità di registrazione. Un occhiale smart può registrare localmente, operare offline o usare connettività non attiva in quel momento.
La risposta matura: governare, non demonizzare
Gli smart glasses hanno impieghi legittimi: assistenza remota, accessibilità, istruzioni hands-free, traduzione, formazione tecnica e documentazione di interventi. Un divieto assoluto e indifferenziato può quindi essere sproporzionato e persino controproducente. L’approccio più solido è basato su finalità, aree e ruoli.
In termini organizzativi, questo si traduce in una breve revisione congiunta tra security manager, DPO o privacy office, facility management, IT e responsabili delle aree sensibili. L’obiettivo non è produrre un regolamento astratto, ma rispondere a domande pratiche: quali aree devono essere protette? Chi autorizza l’uso? Quale comunicazione riceve il visitatore? Come si gestisce un rifiuto? Quale escalation è prevista in caso di violazione?
Il personale di reception e vigilanza va formato per riconoscere la categoria di dispositivo e applicare la policy in modo professionale, senza giudizi sull’aspetto della persona né richieste arbitrarie. Un addetto preparato non deve indagare sul modello o tentare ispezioni improprie: deve sapere quando spiegare una regola, quando proporre il deposito volontario e quando chiamare il referente designato.
Una verifica rapida per aggiornare le procedure esistenti
Per molte organizzazioni, il lavoro iniziale può essere circoscritto. Vale la pena verificare se il regolamento visitatori menziona espressamente dispositivi indossabili con funzioni di ripresa o audio; se le aree ad accesso controllato hanno istruzioni coerenti; se il personale sa distinguere una policy di sicurezza da un’accusa; e se la gestione degli incidenti contempla la possibile acquisizione di immagini, audio o informazioni operative.
Parallelamente, la progettazione dei sistemi fisici resta essenziale. Un buon Allarme anti intrusione, il controllo degli accessi e la videosorveglianza gestita correttamente riducono l’esposizione dell’edificio, ma non eliminano il rischio che una persona autorizzata riprenda dati durante la sua permanenza. Sono livelli complementari, non alternativi.
La tecnologia chiede regole visibili e affidabili
L’EDPB richiama possibili misure tecniche e progettuali: indicatori LED, segnali sonori, notifiche di prossimità, design distinguibile, geofencing, elaborazione on-device, oscuramento dei volti e limitazioni della conservazione persistente. È un elenco importante, ma non una scorciatoia. Un LED facilmente disattivabile o poco visibile non risolve un problema di trasparenza; un geofencing inefficace non sostituisce la responsabilità di chi tratta i dati.
La dichiarazione ricorda inoltre che gli obblighi non ricadono esclusivamente sull’utente finale. Produttori, fornitori di applicazioni e servizi AI possono avere responsabilità proprie quando determinano finalità e mezzi del trattamento. Per chi acquista o autorizza soluzioni wearable in ambito professionale, questo suggerisce un criterio di selezione in più: chiedere come funzionano gli indicatori di registrazione, dove avviene l’elaborazione, quali dati restano memorizzati e quali controlli sono effettivamente disponibili.
Il segnale arrivato da Bruxelles, e anticipato anche dal confronto delle autorità privacy del G7 a Parigi il 25 e 26 giugno 2026, è netto: la miniaturizzazione della ripresa non rende meno attuale la protezione delle persone e degli spazi. La rende più difficile da vedere. Per le aziende, la risposta non è l’allarmismo: è rendere visibile la governance prima che il problema varchi la reception.
Fonti
- EDPB, notizia del 13 ottobre 2026: https://www.edpb.europa.eu/news/edpb-publishes-statement-on-the-data-protection-challenges-of-smart-glasses_en
- EDPB, Statement on Smart glasses, 13 ottobre 2026: https://www.edpb.europa.eu/system/files/2026-10/20261310_edpb_statement_smart-glasses_en.pdf
- EDPB, The connected gaze, 1 ottobre 2026: https://www.edpb.europa.eu/documents/support-pool-of-experts/the-connected-gaze-video-recording-surveillance-and-administering_en
- CNIL, G7 Data Protection Authorities, 26 giugno 2026: https://cnil.fr/en/emerging-technologies-and-protection-children-g7-data-protection-authorities
Domande frequenti
Perché gli smart glasses sono un tema di sicurezza aziendale?
Gli smart glasses possono integrare videocamera, microfoni, connettività, applicazioni e, in alcuni casi, funzioni di intelligenza artificiale. In un contesto aziendale possono quindi acquisire immagini, audio e informazioni operative in modo poco percepibile. Il problema riguarda insieme sicurezza fisica, riservatezza e protezione dei dati, soprattutto quando il dispositivo è indossato da visitatori, fornitori, dipendenti o altri soggetti autorizzati a entrare.
Gli smart glasses sono vietati in tutte le aziende?
No. La posizione richiamata dell’EDPB non introduce un divieto europeo generalizzato degli occhiali smart. Questi dispositivi possono avere impieghi legittimi, come assistenza remota, accessibilità, traduzione, formazione tecnica, istruzioni hands-free e documentazione degli interventi. L’approccio indicato è valutare finalità, aree e ruoli, definendo regole proporzionate invece di applicare un divieto assoluto e indifferenziato.
Quali informazioni possono essere raccolte con gli smart glasses in azienda?
La raccolta può riguardare molto più dei volti delle persone. Gli occhiali connessi possono riprendere badge lasciati su una scrivania, schermi accesi, planimetrie, prototipi, campioni, procedure su una lavagna, conversazioni di corridoio o accessi ad aree riservate. Anche una sequenza apparentemente innocua può rivelare sensori, armadi, percorsi di ronda, monitor operativi, badge temporanei o dettagli di sistemi di allarme.
In quali aree aziendali occorre definire regole specifiche per gli smart glasses?
Le regole dovrebbero tenere conto della sensibilità effettiva degli spazi. Un atrio aperto al pubblico non presenta lo stesso livello di esposizione di una sala controllo, un laboratorio, un reparto sanitario, una sala riunioni strategica o un locale server. Particolare attenzione è utile anche per aree R&D e produzione, spazi HR e formazione, nonché luoghi dove sono esposti segreti commerciali, proprietà intellettuale, dati delicati o elementi di sicurezza.
Perché un cartello “area videosorvegliata” non basta per gli smart glasses?
Un cartello sulla videosorveglianza aziendale informa sul trattamento effettuato dall’organizzazione tramite il proprio impianto. Non comunica automaticamente che un visitatore, un lavoratore o un altro soggetto potrebbe acquisire immagini o audio con un dispositivo indossabile. Si tratta infatti di titolarità, finalità e flussi potenzialmente diversi. Servono comunicazioni dedicate sulle regole applicabili negli spazi dell’azienda e sulle conseguenze della loro inosservanza.
Quali regole può prevedere una policy di accesso per gli smart glasses?
La policy può stabilire, in base alla singola area, se l’uso sia consentito, consentito solo previa autorizzazione, subordinato al deposito temporaneo del dispositivo, alla disattivazione verificabile oppure vietato. La scelta deve essere proporzionata alla funzione del luogo, alla durata della presenza e al tipo di informazioni esposte. Gli smart glasses meritano una voce autonoma, distinta da smartphone, laptop e action cam.
Come gestire smart glasses usati da fornitori durante manutenzioni o audit?
Un fornitore può avere una ragione legittima per documentare un’attività in modalità hands-free. L’azienda dovrebbe però decidere prima se tale uso sia compatibile con l’area visitata, dove sia ammesso e con quali limiti. La valutazione è rilevante perché la documentazione può includere processi, display, conversazioni tecniche o altre informazioni presenti durante l’intervento, oltre all’attività oggetto della manutenzione o dell’audit.
Che cosa deve fare il personale di reception o vigilanza?
Il personale deve saper riconoscere la categoria di dispositivo e applicare la policy in modo professionale, senza giudizi sull’aspetto della persona o richieste arbitrarie. Non deve indagare sul modello degli occhiali né tentare ispezioni improprie. Deve invece sapere quando spiegare la regola, proporre il deposito volontario del dispositivo e coinvolgere il referente designato in caso di rifiuto, dubbio o possibile violazione.
I rilevatori di segnali possono individuare sempre gli smart glasses che registrano?
No. I rilevatori di segnali possono rientrare in controlli mirati su ambienti e dispositivi, affidati a personale competente e svolti con basi e procedure legittime. Tuttavia non sono una risposta automatica e non garantiscono di rilevare ogni capacità di registrazione. Uno smart glass può infatti registrare localmente, funzionare offline oppure utilizzare una connettività non attiva nel momento della verifica.
Quali verifiche iniziali può svolgere un’azienda sulle proprie procedure?
Può controllare se il regolamento visitatori menziona espressamente i dispositivi indossabili dotati di ripresa o audio, se le aree a accesso controllato dispongono di istruzioni coerenti e se la gestione degli incidenti considera la possibile acquisizione di immagini, audio e informazioni operative. È utile anche verificare che reception e vigilanza sappiano distinguere una policy di sicurezza da un’accusa rivolta alla persona che indossa il dispositivo.
Quali aspetti valutare prima di acquistare o autorizzare smart glasses professionali?
Oltre alla funzione prevista, è opportuno chiedere come funzionano gli indicatori di registrazione, dove avviene l’elaborazione dei dati, quali dati restano memorizzati e quali controlli sono realmente disponibili. Tra le misure richiamate figurano LED, segnali sonori, notifiche di prossimità, geofencing, elaborazione on-device, oscuramento dei volti e limiti alla conservazione persistente. Queste misure non sostituiscono comunque responsabilità e regole organizzative.


Commenti (0)
Lascia un commento