
Audit di controspionaggio periodico: come controllare uffici, sale riunioni, auto e dati in modo metodico
La protezione dalle intercettazioni non dipende da un singolo controllo eseguito una volta sola. Un ufficio cambia, le persone entrano ed escono, vengono installati nuovi apparati, si sostituiscono arredi, si organizzano riunioni riservate e si usano dispositivi mobili sempre diversi. Anche un ambiente verificato in passato può quindi acquisire nuove vulnerabilità. Per questo, nelle organizzazioni che trattano informazioni sensibili, è utile adottare un audit periodico di controspionaggio: una procedura ripetibile che consente di osservare ciò che è cambiato, ridurre le superfici di esposizione e riconoscere tempestivamente anomalie che meritano approfondimento.
Un audit non è una caccia indiscriminata a presunte microspie e non sostituisce una bonifica tecnica specialistica quando il rischio è elevato. È un sistema di gestione: parte dagli asset da proteggere, stabilisce il livello di riservatezza delle attività, definisce chi può accedere agli spazi e verifica che misure fisiche, digitali e organizzative continuino a funzionare. In questo modo si evita l’errore più frequente: acquistare un rilevatore, accenderlo senza un metodo e interpretare qualunque segnale come una prova.
La base tecnica del percorso è la conoscenza delle soluzioni disponibili nella categoria dedicata alla contro-sorveglianza, ma il risultato dipende soprattutto dalla disciplina con cui vengono raccolte informazioni, registrati i controlli e gestite le eccezioni. Questa guida spiega come strutturare un programma periodico realistico per casa, studio professionale, ufficio, sala riunioni, veicolo aziendale e dispositivi che custodiscono dati confidenziali.
Perché un controllo periodico è più utile di una verifica occasionale
Una verifica occasionale tende a concentrarsi sull’oggetto sospetto: un caricatore sconosciuto, una telecamera visibile, un rumore durante una telefonata. Un audit, invece, confronta lo stato presente con una situazione nota e documentata. Sapere quali dispositivi sono autorizzati, dove sono collocati, chi possiede le chiavi e quali reti sono attive rende più semplice individuare ciò che non dovrebbe esserci.
La continuità produce tre vantaggi concreti. Primo: riduce il numero di falsi allarmi, perché si distingue più facilmente un access point aziendale da un’emissione inattesa. Secondo: permette di agire prima che un cambiamento ordinario diventi una debolezza, ad esempio quando un vecchio account resta attivo o una sala riservata diventa accessibile a molti fornitori. Terzo: costruisce una traccia decisionale utile per il responsabile della sicurezza, per il titolare di un’attività e, quando necessario, per consulenti tecnici o legali.
Un ciclo di audit non deve avere sempre la stessa intensità. Un controllo leggero mensile può riguardare accessi, inventario e igiene digitale; una verifica trimestrale può includere l’ispezione degli spazi e dei punti critici; un controllo più approfondito va pianificato prima di trattative, riunioni societarie, lancio di prodotti, contenziosi, assunzioni delicate o altri eventi che aumentano il valore delle informazioni scambiate.
Definire l’obiettivo: cosa va protetto e da quale rischio
Prima di scegliere strumenti o compilare una checklist, occorre rispondere a una domanda essenziale: quale informazione sarebbe dannosa se ascoltata, filmata, copiata o localizzata? Le risposte non sono uguali per tutti. In una piccola azienda possono essere preventivi, listini, database clienti e trattative commerciali. In uno studio legale possono essere colloqui, fascicoli e strategie difensive. In un’abitazione possono essere conversazioni familiari, abitudini quotidiane, credenziali e immagini di spazi privati.
È utile classificare gli asset in quattro gruppi:
- Conversazioni: riunioni, telefonate in vivavoce, colloqui individuali e videoconferenze.
- Immagini e presenza fisica: sale, uffici, aree di ricevimento, veicoli e zone di passaggio.
- Dati: file, password, supporti USB, computer, smartphone, documentazione cartacea e backup.
- Movimenti: spostamenti di persone, veicoli, attrezzature e consegne.
Per ogni asset, annotate chi lo usa, dove si trova, quanto vale, quali soggetti possono accedervi e quale sarebbe l’impatto di una compromissione. Non serve trasformare l’audit in un documento astratto: bastano una tabella aggiornata e una scala semplice, ad esempio basso, medio o alto. L’elemento decisivo è associare a ciascun livello una misura proporzionata.
Questa fase si collega al lavoro di prevenzione più ampio descritto nella guida sul controspionaggio preventivo per riunioni, uffici, auto e dispositivi. L’audit periodico traduce quel principio in controlli concreti e calendarizzati, evitando sia la sottovalutazione sia reazioni sproporzionate.
Costruire una baseline: l’inventario che rende riconoscibili le anomalie
La baseline è la fotografia verificata dello stato normale. Senza di essa, è difficile capire se un oggetto, un cavo, un segnale radio o un accesso in rete sia effettivamente anomalo. Una baseline efficace non deve riportare dettagli inutili, ma deve includere le informazioni che permettono di verificare rapidamente un cambiamento.
Inventario fisico degli ambienti
Per ogni ambiente sensibile, create una scheda con una planimetria essenziale o fotografie autorizzate di riferimento. Registrate gli arredi fissi, prese elettriche, multiprese, dispositivi audiovisivi, sensori, router, stampanti, sistemi di climatizzazione accessibili e punti nei quali passano cablaggi. Indicate anche gli accessi: porte, finestre, controsoffitti ispezionabili, armadi tecnici e vani poco frequentati.
L’obiettivo non è sospettare di ogni elemento, ma sapere cosa è previsto. Durante il controllo successivo, un adattatore apparso sotto un tavolo, una nuova multipresa o un cavo non etichettato saranno elementi da verificare con calma. Se l’ambiente contiene cavità, canaline o zone difficili da osservare, gli endoscopi di ispezione possono essere utili per una verifica visiva non distruttiva, purché impiegati nel rispetto degli impianti e delle regole di sicurezza.
Un audit periodico funziona quando parte da una baseline aggiornata e trasforma i cambiamenti quotidiani in elementi verificabili. Inventario, livelli di riservatezza e controlli proporzionati aiutano a riconoscere le anomalie senza creare allarmismi.
Torna alla guida completa al controspionaggio
Comprendere i metodi, le apparecchiature TSCM, i limiti e la protezione informatica prima di continuare questo file specializzato.
Controspionaggio: guida completa a bonifiche ambientali, strumenti TSCM e sicurezza informatica
Inventario dei dispositivi autorizzati
Elencate i dispositivi che trasmettono, ricevono, registrano o memorizzano informazioni: telefoni, PC, dock, altoparlanti intelligenti, telecamere di sicurezza, access point, modem 4G/5G, stampanti Wi-Fi, ricevitori audio, sistemi di controllo accessi e apparecchiature di videoconferenza. Per ciascuno annotate proprietario, posizione, modalità di collegamento, numero di serie quando appropriato e responsabile della manutenzione.
Una particolare attenzione va dedicata agli apparati temporanei: dispositivi portati da relatori esterni, tecnici, società di pulizia o partecipanti a riunioni. Non è necessario vietare ogni strumento personale, ma è prudente stabilire dove può essere collocato, chi lo autorizza e se deve essere rimosso al termine dell’attività.
Inventario digitale e degli account
L’audit di controspionaggio include anche l’igiene digitale. Verificate gli account amministrativi, gli utenti che possono accedere a servizi cloud, le condivisioni di cartelle, le password di router e sistemi di videoconferenza, le autorizzazioni delle app e i dispositivi che ricevono notifiche. Una registrazione non autorizzata non richiede necessariamente un apparato nascosto nella stanza: può dipendere da un account dimenticato, da una sessione lasciata aperta o da un collegamento remoto non controllato.
Per i dati più delicati, la protezione deve comprendere cifratura, gestione delle credenziali, aggiornamenti e procedure di backup. Nella selezione dei dispositivi di crittografia è importante valutare il processo complessivo: un supporto sicuro è efficace solo se le chiavi, i codici e le copie di recupero sono gestiti correttamente.
La checklist dell’audit: controllare senza alterare possibili evidenze
Un buon controllo segue una sequenza prevedibile. Si parte dall’esterno e dalle aree comuni, poi si passa alle stanze riservate, agli arredi, ai dispositivi autorizzati e infine alle verifiche tecniche. L’operatore deve annotare data, orario, persone presenti, ambiente controllato, strumenti utilizzati, anomalie riscontrate e azioni intraprese.
La regola più importante è non manipolare con leggerezza un oggetto davvero sospetto. Staccare una spina, aprire un involucro, spostare un dispositivo o premere un pulsante può eliminare informazioni utili, alterare la scena o rendere più difficile una valutazione tecnica successiva. In presenza di un’anomalia concreta, documentate posizione e condizioni con fotografie lecite, limitate l’accesso all’area e attivate il processo di escalation.
Controllo visivo e organizzativo
- Verificare che armadi, sale tecniche e depositi siano chiusi e che le chiavi siano assegnate a persone identificate.
- Confrontare adattatori, alimentatori, cavi e periferiche con l’inventario aggiornato.
- Controllare controsoffitti, pannelli mobili, prese accessibili e arredi recentemente spostati, senza smontaggi improvvisati.
- Raccogliere gli oggetti dimenticati secondo una procedura tracciabile invece di lasciarli incustoditi.
- Verificare che documenti riservati, lavagne e stampe siano rimossi al termine delle riunioni.
- Controllare che gli ospiti siano accompagnati nelle aree che lo richiedono e che gli accessi di manutenzione siano registrati.
Il controllo visivo non individua tutto, ma è indispensabile perché molte esposizioni nascono da errori ordinari: una webcam collegata a un PC condiviso, una chiavetta non censita, una telecamera di sicurezza con credenziali predefinite o un dispositivo di videoconferenza attivato oltre il necessario.
Controllo di reti, emissioni e apparati radio
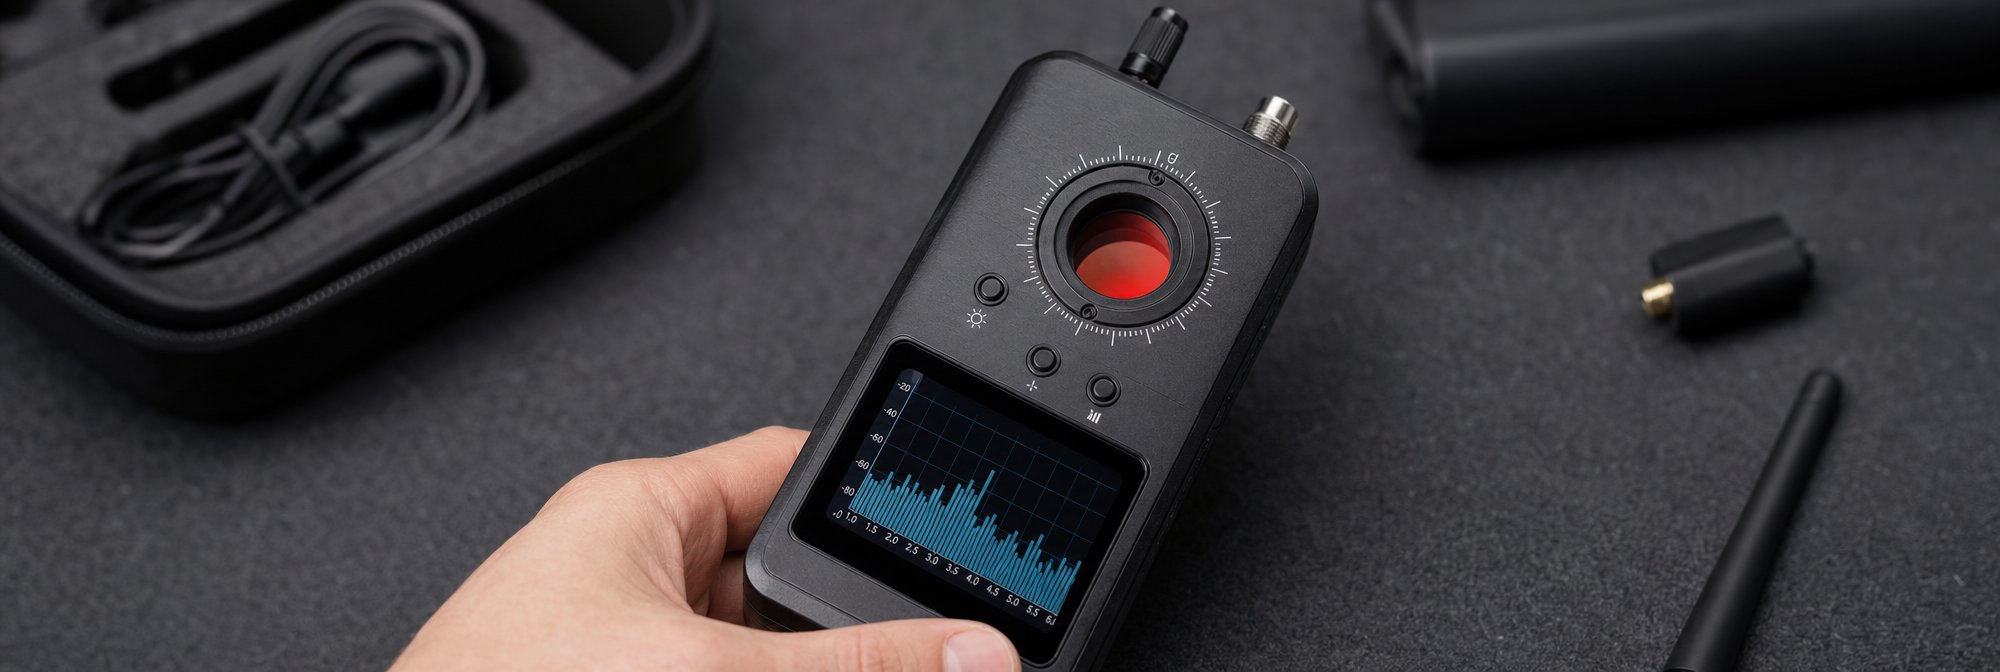
Le verifiche sulle radiofrequenze richiedono prudenza interpretativa. In un ambiente moderno sono normali segnali Wi-Fi, Bluetooth, rete mobile, dispositivi IoT, telecomandi e apparati aziendali. Un rilevatore può indicare attività elettromagnetica, ma non dimostra da solo che esista una microspia né identifica con certezza la sorgente.
Per questo, i rilevatori di segnali vanno usati come strumenti di orientamento: prima si registra il comportamento normale dell’ambiente, poi si eseguono verifiche comparative e si cerca una correlazione con un oggetto, una posizione o un orario. Occorre inoltre considerare che un dispositivo può trasmettere a intervalli, usare basse potenze oppure non trasmettere affatto mentre registra localmente.
Durante l’audit, annotate banda rilevata, intensità relativa, posizione, durata e condizioni dell’ambiente. Spegnete o isolate solo gli apparati autorizzati per i quali avete responsabilità e verificate se il segnale cambia. Non intervenite su reti altrui, infrastrutture comuni o apparati di cui non conoscete la funzione.
Controllo ottico per telecamere non dichiarate
Le telecamere nascoste possono essere cablate, alimentate a batteria, collegate in rete o dotate di memoria interna. Perciò una sola tecnica non è sufficiente. Il controllo ottico cerca collocazioni insolite, piccoli obiettivi, aperture non giustificate, riflessi e visuali orientate verso punti sensibili. È particolarmente importante verificare oggetti che sono stati aggiunti di recente o che hanno una funzione poco chiara.
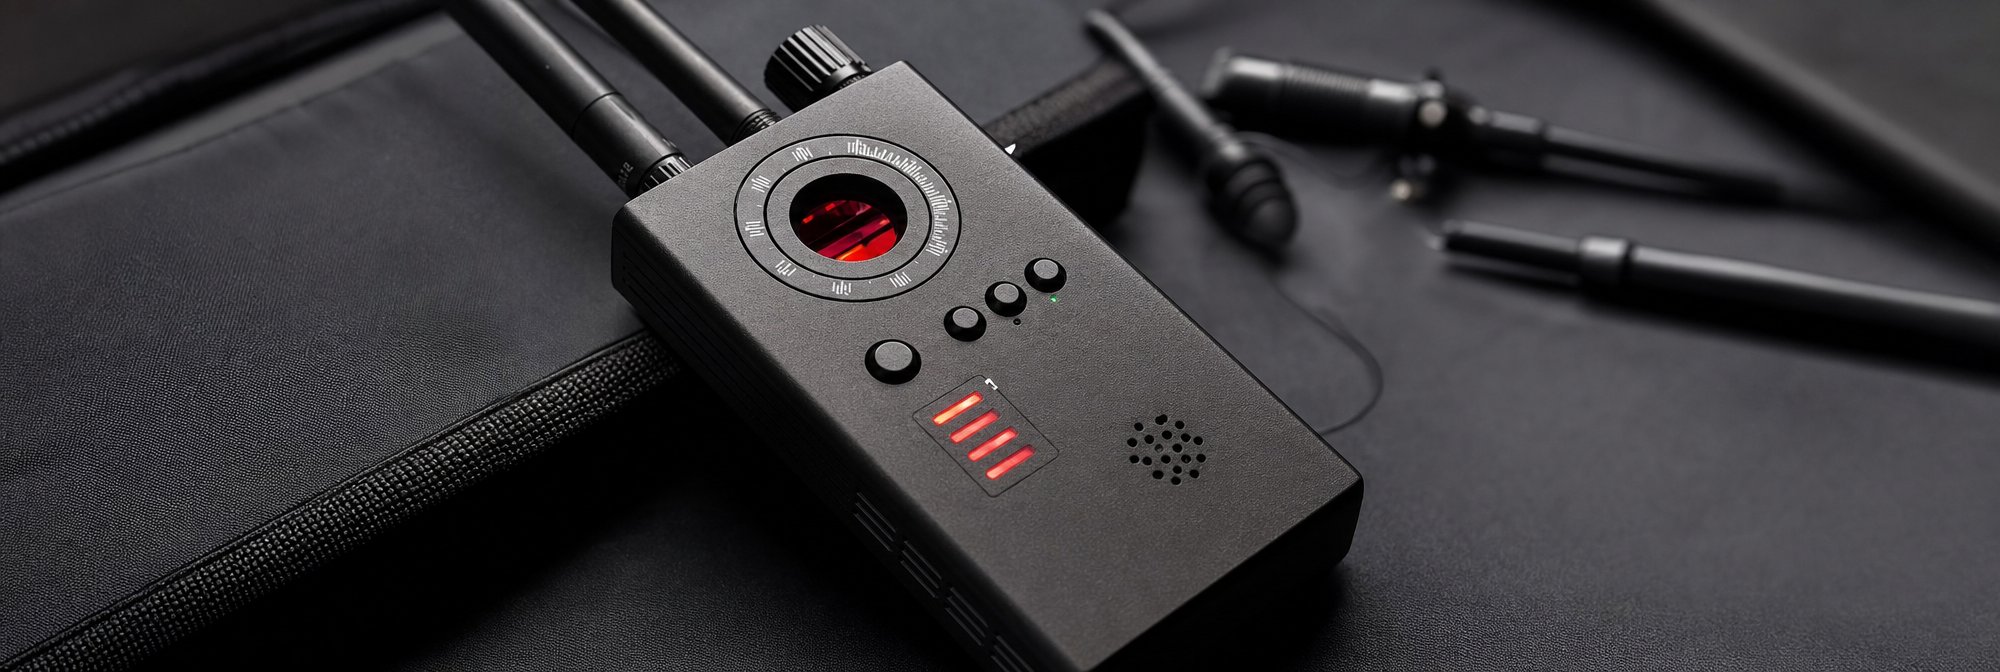
Una ricerca più strutturata può includere rilevatori per telecamere spia, utili per supportare l’individuazione di ottiche in determinate condizioni. Anche qui vale il principio della conferma: un riflesso deve essere esaminato nel suo contesto, perché superfici metalliche, vetro, sensori e elementi d’arredo possono generare risultati ingannevoli.
Come distinguere un segnale utile da un falso positivo
La qualità di un audit si misura dalla capacità di evitare conclusioni affrettate. Un falso positivo consuma tempo, alimenta tensione e può portare a rimuovere apparecchiature perfettamente legittime. Un falso negativo, al contrario, può derivare dalla fiducia eccessiva in uno strumento o dall’idea che un singolo controllo sia risolutivo.
La checklist è utile se combina osservazione, confronto con l'inventario e annotazioni puntuali, evitando interventi improvvisati. Segnali radio o riflessi ottici richiedono sempre una verifica contestuale prima di trarre conclusioni.
Un’anomalia merita priorità quando riunisce più elementi: l’oggetto non è presente nella baseline, non ha una funzione dichiarata, si trova in una posizione utile per captare conversazioni o immagini, presenta collegamenti inspiegati oppure coincide con un comportamento radio insolito. Anche il contesto conta: accessi non autorizzati, lavori recenti, conflitti professionali, divulgazione di informazioni riservate o cambiamenti negli utenti autorizzati possono aumentare la necessità di approfondire.
Al contrario, un singolo beep di un rilevatore, un rumore audio o un dispositivo sconosciuto ma facilmente attribuibile non è sufficiente per formulare accuse. Il protocollo corretto consiste nel documentare, confrontare con l’inventario, chiedere chiarimenti al responsabile dell’asset e, se il dubbio permane, richiedere una verifica qualificata.
Quando esiste un sospetto concreto, è opportuno seguire un protocollo per verificare sospette microspie o telecamere nascoste senza compromettere le prove. La differenza è fondamentale: l’audit individua e classifica le anomalie; la gestione dell’incidente preserva informazioni e consente di decidere con lucidità i passaggi successivi.
Quando serve una bonifica tecnica professionale
Un controllo interno è appropriato per mantenere ordine, aggiornare la baseline, applicare regole di accesso e intercettare cambiamenti evidenti. Non è invece sufficiente quando il rischio è alto, la posta in gioco è rilevante o occorre una valutazione con strumenti e competenze specialistiche.
È prudente valutare un intervento professionale prima di trattative strategiche, riunioni di consiglio, discussioni su brevetti o acquisizioni, gestione di crisi, contenziosi complessi e colloqui che espongono persone o organizzazioni a conseguenze significative. Lo stesso vale se sono presenti segnali ripetuti e documentati, se l’ambiente è tecnicamente complesso o se la verifica richiede ispezioni di impianti, analisi radio avanzate e identificazione accurata di componenti elettronici.
Le metodologie disponibili possono includere strumenti evoluti come i rilevatori di giunzioni non lineari, progettati per contribuire alla ricerca di componenti elettronici anche quando non emettono segnali radio. Tuttavia, l’efficacia non dipende soltanto dall’apparecchio: servono competenza, esperienza nell’interpretazione e un processo che tenga conto della struttura dell’edificio, degli impianti esistenti e delle attività autorizzate.
Per comprendere la logica e i limiti di un intervento approfondito, consultate la guida su come fare una bonifica ambientale per trovare microspie e telecamere nascoste. Una bonifica non dovrebbe essere presentata come garanzia assoluta e permanente: fotografa un ambiente in un momento definito. Da qui deriva il valore dell’audit periodico, che mantiene nel tempo il livello di controllo ottenuto.
Sale riunioni: progettare un protocollo prima dell’incontro
La sala riunioni è spesso l’ambiente più delicato perché concentra persone, documenti, schermi, telefoni e conversazioni di valore. Il controllo non dovrebbe iniziare cinque minuti prima dell’incontro: una procedura ben fatta è preparata in anticipo e adattata al livello di riservatezza della riunione.
Prima dell’evento, stabilite chi partecipa, se sono ammessi dispositivi personali, quali materiali devono rimanere nella stanza e chi gestisce l’accesso. Controllate che il sistema di videoconferenza sia disconnesso o configurato secondo necessità, che le lavagne siano pulite, che i documenti siano distribuiti soltanto alle persone autorizzate e che non restino dispositivi non identificati sui tavoli.
Durante la riunione, mantenete un comportamento proporzionato. Il fine non è creare un clima di sospetto, ma proteggere informazioni legittimamente riservate. Per incontri particolarmente sensibili, potete valutare una soluzione dedicata per una sala riunioni protetta dalle intercettazioni audio, dopo aver verificato compatibilità, autorizzazioni, limiti normativi e impatto sui dispositivi usati dai partecipanti.
Al termine, raccogliete materiali, cancellate le informazioni dalla lavagna secondo le politiche aziendali, disconnettete gli apparati che non devono restare attivi e annotate eventuali eccezioni. Questa chiusura è spesso trascurata, ma impedisce che una sala apparentemente protetta lasci esposti dati o collegamenti oltre il tempo necessario.
Veicoli e mobilità: controllare un ambiente che cambia continuamente
Un’auto aziendale, un veicolo di rappresentanza o un mezzo usato frequentemente da più persone richiede un piano diverso rispetto a un ufficio. L’ambiente è mobile, può essere affidato a officine, parcheggiatori o noleggiatori e contiene numerosi elementi tecnici legittimi: sistemi multimediali, sensori, localizzatori autorizzati, centraline, adattatori e cablaggi.
La checklist dovrebbe prevedere un controllo prima di trasferte sensibili o dopo periodi in cui il veicolo è stato fuori dalla disponibilità del proprietario. Verificate oggetti lasciati nell’abitacolo, alimentatori, dispositivi connessi alle prese, modifiche visibili e accessori non registrati. Non manomettete i sistemi di sicurezza o gli impianti elettrici: se emergono elementi seri, documentate e rivolgetevi a un tecnico qualificato.
Per la riservatezza delle conversazioni in viaggio, è importante anche una regola comportamentale: evitare di discutere informazioni critiche in vivavoce, in aree di sosta affollate o con dispositivi personali non gestiti. Esistono strumenti di protezione audio per veicolo contro intercettazioni, ma la scelta e l’uso devono essere valutati rispetto al contesto, alla normativa applicabile e alla sicurezza della guida.
Un'anomalia diventa prioritaria quando più indizi convergono e il contesto ne aumenta la rilevanza. Nei casi sensibili, la preparazione di sale e veicoli riduce l'esposizione senza sostituire una valutazione specialistica quando necessaria.
Proteggere smartphone, computer e supporti: il lato digitale dell’audit
Le conversazioni riservate possono essere esposte attraverso una stanza, ma anche attraverso un dispositivo compromesso o configurato male. Per questa ragione, il registro dell’audit deve includere controlli periodici su smartphone, notebook e supporti rimovibili.
- Installare aggiornamenti di sistema e applicazioni da fonti affidabili.
- Rimuovere app non necessarie e verificare periodicamente autorizzazioni di microfono, fotocamera, posizione e accessibilità.
- Usare blocco schermo robusto, cifratura del dispositivo e autenticazione a più fattori ove disponibile.
- Separare, quando possibile, uso personale e professionale.
- Disabilitare connessioni automatiche non necessarie e rivedere i dispositivi Bluetooth associati.
- Proteggere i supporti di archiviazione e verificare chi possiede copie dei file riservati.
Nei momenti in cui uno smartphone non deve trasmettere o ricevere segnali, una soluzione fisica come una pochette schermante per smartphone può aiutare a gestire il dispositivo in modo controllato. Non sostituisce la sicurezza del sistema operativo, ma può essere utile nell’ambito di una politica chiara, ad esempio durante una riunione in cui i telefoni devono rimanere custoditi senza collegamenti radio.
Documentare l’audit senza creare un nuovo rischio
La documentazione è indispensabile, ma può contenere informazioni sensibili: planimetrie, fotografie di accessi, elenco di dispositivi, nomi di responsabili, configurazioni e risultati dei controlli. Deve quindi essere conservata con lo stesso rigore riservato ai dati che si desidera proteggere.
Definite chi può leggere il registro, dove viene archiviato, quanto tempo viene mantenuto e come vengono gestite le versioni precedenti. Evitate di inviare report completi tramite canali non controllati o di lasciarli stampati in luoghi accessibili. Per ogni anomalia, registrate fatti osservabili e non supposizioni: data, luogo, descrizione, fotografia se pertinente, persona che ha eseguito il controllo e decisione adottata.
Un report utile conclude sempre con un piano d’azione: cosa correggere, chi è responsabile, entro quando, quale prova serve per chiudere l’attività e quando effettuare la verifica successiva. Senza questa fase, anche un audit accurato rischia di restare un elenco di problemi senza effetto operativo.
Frequenza consigliata e calendario pratico
Non esiste una cadenza universale. La frequenza deve dipendere dal valore delle informazioni, dal numero di persone che accedono agli spazi, dal ricambio di fornitori e dalla velocità con cui cambiano dispositivi e configurazioni. Un modello semplice può essere il seguente:
- Ogni settimana: verifica dell’ordine degli ambienti riservati, documenti lasciati in vista, dispositivi sconosciuti e accessi anomali.
- Ogni mese: aggiornamento dell’inventario, revisione degli account, controllo dei dispositivi mobili e verifica delle autorizzazioni.
- Ogni trimestre: ispezione visiva strutturata di sale, uffici e veicoli; confronto con baseline; controllo delle procedure di accesso.
- Prima di eventi sensibili: revisione mirata di sala, apparati, partecipanti, dispositivi ammessi e gestione dei materiali.
- Dopo un evento o un’anomalia: conservazione delle evidenze, analisi del contesto e eventuale escalation tecnica.
La costanza conta più della complessità. Una checklist di trenta minuti eseguita con attenzione e tracciata nel tempo è spesso più utile di un controllo sporadico, confuso e non documentato.
Limiti legali, etici e organizzativi
Il controspionaggio difensivo deve rispettare la legge, la privacy, i diritti dei lavoratori, le regole condominiali e le politiche interne. Non autorizza a intercettare comunicazioni, accedere a dispositivi altrui, registrare persone senza base giuridica o interferire con reti e apparati non propri. Le misure adottate devono essere proporzionate, trasparenti quando richiesto e coerenti con le responsabilità effettive di chi le applica.
In un contesto aziendale, è consigliabile coinvolgere le funzioni competenti: direzione, IT, privacy, sicurezza, risorse umane e consulenti legali. In un’abitazione o in un piccolo studio, è comunque opportuno delimitare chiaramente gli spazi e i dispositivi sui quali si ha diritto di intervenire. Se emerge il sospetto di un illecito, non improvvisate indagini invasive: preservate ciò che avete osservato e chiedete assistenza qualificata.
Conclusione: dall’allarme alla resilienza operativa
Un audit periodico di controspionaggio è efficace quando smette di essere una reazione emotiva e diventa una pratica di gestione. Conoscere ambienti e asset, limitare gli accessi, mantenere inventari aggiornati, controllare le configurazioni digitali, usare strumenti tecnici con metodo e documentare le anomalie permette di ridurre il rischio in modo concreto.
Nessun controllo può promettere assenza assoluta di minacce. Tuttavia, una baseline ben costruita e verifiche regolari rendono più difficile che cambiamenti non autorizzati passino inosservati. Quando il livello di rischio supera le capacità interne, la scelta corretta non è insistere con tentativi casuali, ma passare a una valutazione professionale. Questa combinazione di prevenzione, controllo e risposta proporzionata è la base di una protezione credibile per uffici, sale riunioni, veicoli e dati sensibili.
La protezione efficace include dispositivi, documentazione e calendario: ciò che viene controllato deve anche essere gestito e corretto nel tempo. Una registrazione essenziale, accessibile solo a chi ne ha bisogno, rende l'audit realmente operativo e più sostenibile.
Quando ripetere una bonifica ambientale o un audit di controspionaggio
Un controllo periodico di controspionaggio deve monitorare i cambiamenti nel rischio. Uno spostamento, una manutenzione, una nuova attrezzatura per riunioni o un incidente possono giustificare una revisione prima della successiva scadenza prevista. Non esiste una frequenza universale adatta a tutti i locali e a tutte le attività.
Per rendere comparabili i controlli, mantenere ambiti, metodi e anomalie irrisolte. La tracciabilità dell'audit aiuta a decidere se una nuova ispezione debba riguardare i locali, un veicolo, i dispositivi digitali o diverse di queste aree. Il rapporto deve identificare cosa è stato effettivamente verificato.
Verifiche pratiche
- Definire gli eventi che attivano un nuovo controllo.
- Confronta i risultati senza equiparare una modifica alla prova di spionaggio.
- Fare seguire le azioni correttive da una persona designata.
Strumenti di controspionaggio · Guida completa al controspionaggio e alle bonifiche TSCM
Legalità degli strumenti e limiti delle verifiche
Esempi di strumenti da valutare secondo l'incarico
- Rilevatore RF WAM-X25+ JJN Digital con analisi Wi-Fi
- Rilevatore NLJD EDD-24XT JJN Digital per bonifiche
Guide per approfondire questa verifica
Domande frequenti
Che cos'è un audit di controspionaggio periodico?
È una procedura ripetibile per controllare nel tempo ambienti, dispositivi, accessi e dati sensibili. Confronta la situazione attuale con uno stato normale documentato, così da rendere più riconoscibili cambiamenti, anomalie e superfici di esposizione. Non consiste in una ricerca indiscriminata di microspie e non sostituisce una bonifica tecnica specialistica nei contesti a rischio elevato.
Perché non basta eseguire un solo controllo contro le intercettazioni?
Uffici, sale riunioni, veicoli e dispositivi cambiano continuamente: entrano nuove persone, vengono aggiunti apparati, sostituiti arredi e attivati servizi o account. Un ambiente controllato in passato può quindi presentare nuove vulnerabilità. La periodicità consente di verificare ciò che è cambiato e di intervenire prima che una variazione ordinaria diventi un problema di sicurezza.
Con quale frequenza va pianificato un audit di controspionaggio?
La frequenza dipende dalla sensibilità delle informazioni e dagli eventi previsti. Un controllo leggero mensile può riguardare accessi, inventario e igiene digitale. Una verifica trimestrale può includere spazi e punti critici. Controlli più approfonditi sono indicati prima di trattative, riunioni societarie, lanci di prodotti, contenziosi, assunzioni delicate o altre situazioni ad alta riservatezza.
Quali beni e informazioni devono essere inclusi nella valutazione del rischio?
È utile considerare quattro gruppi: conversazioni, immagini e presenza fisica, dati e movimenti. Rientrano quindi riunioni, telefonate e videoconferenze; uffici, sale, veicoli e aree di passaggio; file, password, supporti USB, computer, smartphone e documenti; spostamenti di persone, mezzi, attrezzature e consegne. Per ciascun elemento vanno valutati utilizzatori, luogo, accessi e impatto di una compromissione.
Che cosa deve contenere la baseline di un ambiente sensibile?
La baseline è una fotografia verificata dello stato normale e comprende le informazioni necessarie per riconoscere modifiche successive. Per ogni ambiente può includere una planimetria essenziale o fotografie autorizzate, arredi fissi, prese, multiprese, apparati audiovisivi, sensori, router, stampanti, climatizzazione accessibile, cablaggi e punti di accesso come porte, finestre, armadi tecnici e controsoffitti ispezionabili.
Come si controllano adattatori, cavi e dispositivi comparsi in una sala riunioni?
Vanno confrontati con l'inventario aggiornato, verificando se sono autorizzati, a chi appartengono e quale funzione svolgono. Un adattatore sotto un tavolo, una multipresa nuova o un cavo non etichettato non sono automaticamente una minaccia, ma meritano una verifica calma e tracciata. Se l'oggetto appare realmente sospetto, è preferibile non manipolarlo con leggerezza.
Quali dispositivi autorizzati vanno inseriti nell'inventario?
L'inventario dovrebbe comprendere gli apparati che trasmettono, ricevono, registrano o memorizzano informazioni: telefoni, PC, dock, altoparlanti intelligenti, telecamere di sicurezza, access point, modem 4G o 5G, stampanti Wi-Fi, ricevitori audio, sistemi di controllo accessi e apparecchiature per videoconferenze. Per ogni dispositivo sono utili proprietario, posizione, collegamento, responsabile della manutenzione e, quando appropriato, numero di serie.
Come gestire i dispositivi portati da ospiti, tecnici o relatori esterni?
I dispositivi temporanei richiedono regole chiare senza dover vietare ogni strumento personale. È prudente stabilire dove possano essere collocati, chi ne autorizzi l'uso e se debbano essere rimossi alla fine dell'attività. Particolare attenzione va riservata agli apparati introdotti da relatori esterni, tecnici, addetti alle pulizie o partecipanti a riunioni riservate.
Quali controlli digitali rientrano in un audit di controspionaggio?
L'audit include la verifica di account amministrativi, utenti con accesso ai servizi cloud, condivisioni di cartelle, password di router e sistemi di videoconferenza, autorizzazioni delle applicazioni e dispositivi che ricevono notifiche. Una registrazione o un accesso non autorizzato può dipendere anche da un account dimenticato, una sessione aperta o un collegamento remoto non controllato, non solo da un apparato nascosto.
Come proteggere dati delicati, backup e supporti cifrati?
Per i dati più sensibili, la protezione comprende cifratura, gestione delle credenziali, aggiornamenti e procedure di backup. Un supporto sicuro non è sufficiente se chiavi, codici e copie di recupero non vengono gestiti correttamente. L'audit deve quindi considerare sia i dispositivi che custodiscono informazioni sia le modalità con cui sono controllati gli accessi e le possibilità di recupero.
Cosa bisogna annotare durante un controllo di controspionaggio?
Ogni controllo dovrebbe registrare data, orario, persone presenti, ambiente verificato, strumenti utilizzati, anomalie osservate e azioni intraprese. Questa documentazione crea una traccia decisionale e permette di confrontare controlli diversi nel tempo. Serve anche a gestire le eccezioni in modo ordinato, senza affidarsi a ricordi incompleti o a interpretazioni immediate di singoli eventi.
Cosa fare se si trova un oggetto davvero sospetto in ufficio o in auto?
Non bisogna staccare spine, aprire involucri, spostare dispositivi o premere pulsanti senza valutazione. Queste azioni possono alterare la scena o eliminare elementi utili per approfondimenti successivi. Occorre documentare posizione e condizioni con fotografie lecite, limitare l'accesso all'area e attivare il processo di escalation previsto dall'organizzazione.
Un rilevatore di segnali può confermare la presenza di una microspia?
No. Un rilevatore può indicare attività elettromagnetica, ma non prova da solo la presenza di una microspia né identifica con certezza la sorgente. Wi-Fi, Bluetooth, rete mobile, dispositivi IoT, telecomandi e apparati aziendali possono generare segnali normali. Il rilevatore va usato per orientare verifiche comparative, non per trarre conclusioni immediate.
Come usare correttamente un rilevatore di radiofrequenze durante l'audit?
Prima va registrato il comportamento normale dell'ambiente, poi occorre confrontarlo con rilevazioni successive e cercare correlazioni con oggetti, posizioni o orari. È utile annotare banda rilevata, intensità relativa, durata, posizione e condizioni presenti. Si possono spegnere o isolare soltanto apparati autorizzati sotto la propria responsabilità, verificando se il segnale cambia.
Come controllare la possibile presenza di telecamere non dichiarate?
Il controllo ottico deve cercare collocazioni insolite, piccoli obiettivi, aperture non giustificate, riflessi e visuali rivolte verso punti sensibili. Meritano attenzione speciale gli oggetti aggiunti di recente o dalla funzione poco chiara. I rilevatori per telecamere spia possono supportare la ricerca in determinate condizioni, ma un riflesso va sempre valutato nel suo contesto per evitare errori.